守るための境界機器は、侵入の「入口」になってしまった ― VPN・ファイアウォールの脆弱性管理|セキュアエッジ株式会社ー新時代のネットワーク・セキュリティソリューションー
守るための境界機器が、なぜ「入口」になるのか
社内ネットワークと外部の境界を守るために設置するVPN装置やファイアウォールなどの境界機器。その脆弱性が、侵入の「入口」になる事案が起きています。2026年9月11日、デジタル庁は政府共通基盤「ガバメントソリューションサービス(GSS)」がVPN機器の脆弱性を悪用した不正アクセスを受け、職員等約24.6万件の個人情報が漏えいした可能性があると公表しました。
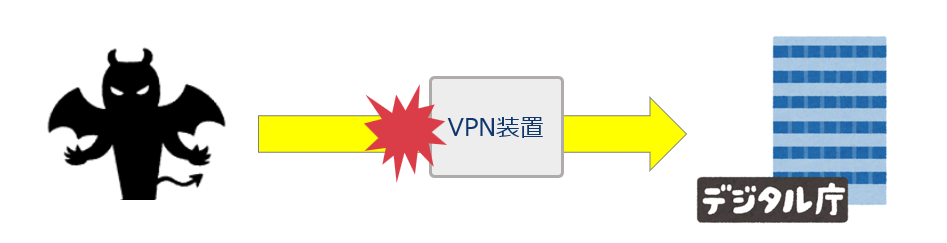
境界機器(VPN・ファイアウォール等)の脆弱性は、パッチ適用や監視が後回しにされやすく、悪用されても気づきにくいという特徴があります。本記事では、この事案を題材に、守るための境界機器が繰り返し「入口」になってしまう構造的な理由と、企業が取るべき対策を解説します。
代表事例:デジタル庁GSSへの不正アクセス
2026年5月下旬、VPN機器の脆弱性を悪用した第三者が外部から組織内ネットワークへ侵入しました。6月にネットワーク保守運用担当者のアカウントから、サーバー上の大量ファイルへの異常アクセスを検知して調査を開始し、9月11日に公表されました。調査は継続中で、悪用(二次被害)は現時点で確認されていません。
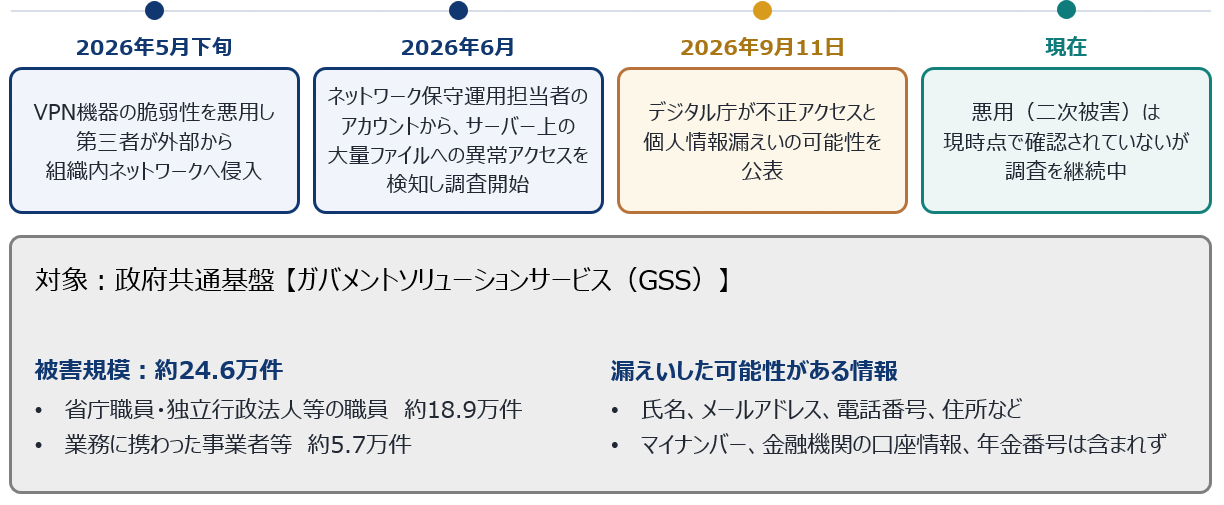
被害規模は約24.6万件で、省庁職員・独立行政法人等の職員が約18.9万件、業務に携わった事業者等が約5.7万件です。漏えいした可能性がある情報は氏名、メールアドレス、電話番号、住所などで、機器メーカー・製品名・CVE番号は公表されていません。
なぜ境界機器が繰り返し狙われ、気づけないのか
理由は「防ぎにくい」「見えにくい」「気づきにくい」の3つです。
①防ぎにくい
更新のたびに停止時間と変更手続きが必要で、保守期限切れ(EOL)のまま修正版が提供されないケースが多くあります。
②見えにくい
境界機器(VPN装置、ファイアウォール、ルーター等)は独自OSのためEDRを導入できず、エンドポイントを保護していても監視対象から漏れやすくなります。
③気づきにくい
悪用の多くは、米CISAの悪用確認済みリスト(KEV)に掲載されないまま進みます。通信は「正規のアクセス」として記録され、保守・運用アカウントの操作は通常作業に紛れやすくなります。
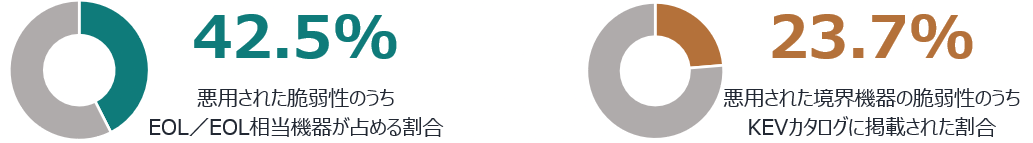
悪用された脆弱性のうちEOL/EOL相当機器が占める割合は42.5%、悪用された境界機器の脆弱性のうちKEVカタログに掲載された割合は23.7%です。KEV(Known Exploited Vulnerabilities)は、米国のサイバーセキュリティ・社会基盤安全保障庁(CISA)が公開する、実際に悪用が確認された脆弱性の一覧で、対応の優先度判断に広く使われています。
「パッチ前」悪用と国内への影響
VPN装置に限らず、ファイアウォールやリモートアクセス基盤など、ネットワーク境界機器全般で「パッチ公開前」の悪用が相次いでいます。
【Cisco IOS XEの脆弱性(CVE-2023-20198、CVSSスコア10.0)】
遠隔の認証されていない第三者が最上位の特権アカウントを作成し、システムを制御できる可能性がありました。回避策として2023年10月16日にHTTPサーバー機能の無効化が推奨され、10月17日にアクセス元を制限する方法が追加されました。10月18日にJPCERT/CCが注意喚起を公開し、国内でも被害がありました。
【Palo Alto Networks PAN-OSの脆弱性(CVE-2024-3400、Severity 10・CRITICAL)】
遠隔の認証されていない第三者がファイアウォール上でroot権限の任意のコードを実行できる可能性がありました。2024年4月12日の公表時点で修正版はなく、回避策はdevice telemetryの無効化のみでしたが、4月14日以降に修正版(ホットフィックス)が順次公開され、4月17日には無効化では攻撃を防げないと訂正されて、回避策はシグネチャ(Threat ID 95187など)の適用に絞られました。
回避策で対応し、続報を追って修正版を適用することが重要です。
対策のポイント:境界機器を運用に落とし込む
対策は「資産の可視化」「パッチ運用の仕組み化」「ログの保管、正規操作の検証」の3つです。
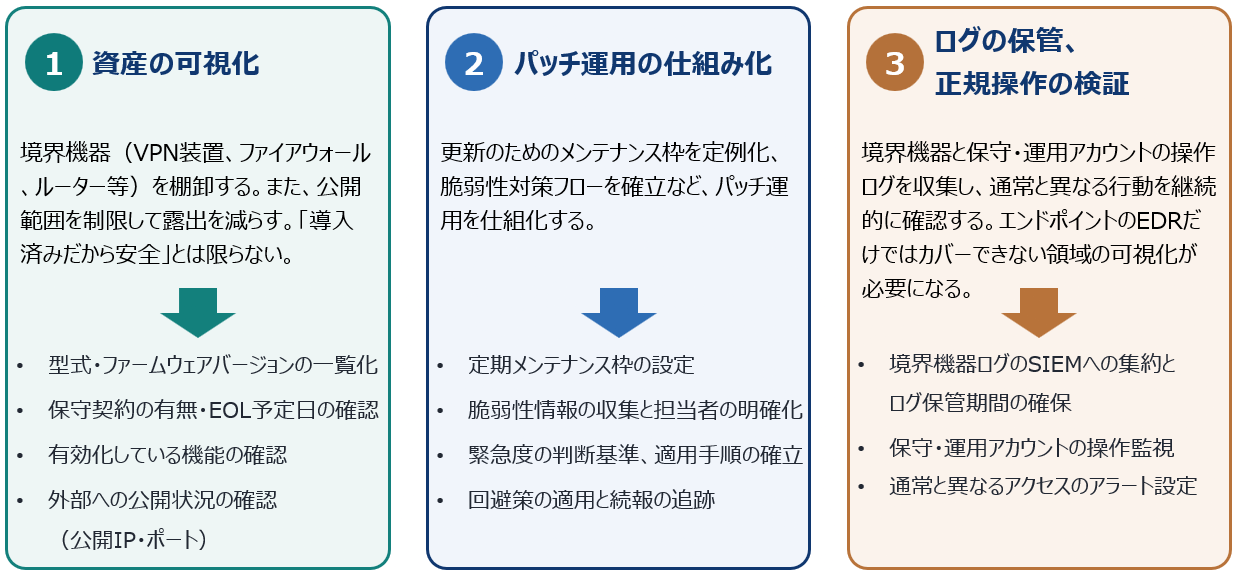
①資産の可視化
境界機器を棚卸しし、公開範囲を制限して露出を減らします。型式・ファームウェアバージョンの一覧化、保守契約の有無・EOL予定日、有効化している機能、外部への公開状況(公開IP・ポート)の確認が必要です。
②パッチ運用の仕組み化
更新のためのメンテナンス枠を定例化、脆弱性対策フローの確立などを行います。定期メンテナンス枠の設定、脆弱性情報の収集と担当者の明確化、緊急度の判断基準と適用手順の確立、回避策の適用と続報の追跡を行います。
③ログの保管、正規操作の検証
境界機器ログのSIEMへの集約とログ保管期間の確保、保守・運用アカウントの操作監視、通常と異なるアクセスのアラート設定を行い、EDRだけではカバーできない領域を可視化します。
参考情報ー脆弱性対策を求める規制・指針(CISA BOD 26-04)
米国では、CISA BOD 26-04(緊急度の判断基準)が連邦文民行政機関への運用指令として定められ、法的拘束力があります。民間企業に求められるものではありませんが、脆弱性の是正期限を決める参照モデルとして有効です。是正期限は、インターネットに公開されているか、KEVに掲載されているか、攻撃者が自動化できるか、技術的影響は完全制御か部分的制御か、という4つの条件の組み合わせで決まります。
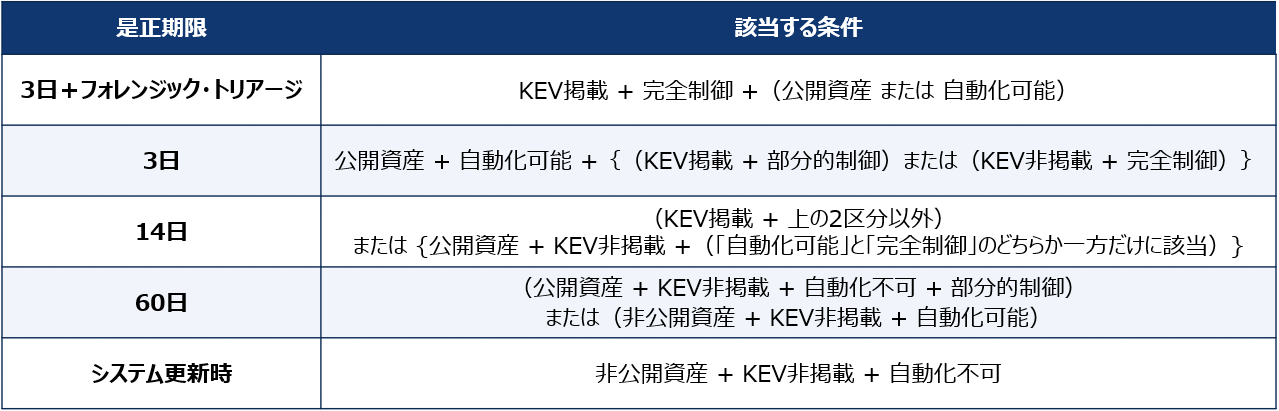
最も厳しい区分は「3日+フォレンジック・トリアージ」(KEV掲載+完全制御+〈公開資産または自動化可能〉)で、「3日」「14日」「60日」を経て、最も緩やかな「システム更新時」(非公開資産+KEV非掲載+自動化不可)まで5段階です。
まとめ
①境界機器の脆弱性悪用は「知らないうちに」起こる
悪用された脆弱性の42.5%がEOL/EOL相当機器で、悪用された境界機器の脆弱性のうちKEVカタログ掲載は23.7%と、「危険度は低い」と見えるリスクも狙われています。
②エンドポイント向けEDRの対象外になりやすい
境界機器はEDRを導入できないケースが多く、監視はログ収集や保守・運用アカウントの操作確認に依存せざるを得ません。※一部製品では追加モジュールで脆弱性管理をカバーできます。
③「棚卸し・パッチ運用・ログ収集」を運用に定着させる
境界機器の資産管理とログ収集を一過性の対応で終わらせず、継続的な運用として定着させることが、被害を防ぐ出発点です。
上記に基づき、企業が取るべきアクションは境界機器の棚卸しと公開状況の把握、回避策の適用と続報に基づく修正版の適用、ログ集約と保守・運用アカウントの監視などです。もし、これらのアクションをどう進めれば良いか分からない、既存の業務に追われて手を付けられない、人員が足りていないなど、お困りごとがある際はお気軽にセキュアエッジ株式会社にお問い合わせください。
参考
本記事は、主に以下の情報を参考にしています。
- Google Cloud / Mandiant「M-Trends 2026」
https://cloud.google.com/blog/topics/threat-intelligence/m-trends-2026 - VulnCheck「2026 State of Exploitation」
https://www.vulncheck.com/blog/network-edge-device-report-2026 - ITmedia NEWS
https://www.itmedia.co.jp/news/article/2609/11/2000001406/ - 日本経済新聞
https://www.nikkei.com/article/DGXZQOUA1124Y0R10C26A9000000/ - 時事通信
https://www.jiji.com/jc/article?k=2026091100453&g=pol - セキュリティ対策Lab
https://rocket-boys.co.jp/security-measures-lab/digital-agency-privacy-data-incident/ - SentinelOne「Edge Decay」
https://www.sentinelone.com/blog/edge-decay-how-a-failing-perimeter-is-fueling-modern-intrusions/ - Rapid7「CVE-2024-3400」
https://www.rapid7.com/blog/post/2024/04/12/etr-cve-2024-3400-critical-command-injection-vulnerability-in-palo-alto-networks-firewalls-2/ - Palo Alto Networks「CVE-2024-3400」
https://security.paloaltonetworks.com/CVE-2024-3400 - JPCERT/CC 注意喚起(2023年)
https://www.jpcert.or.jp/at/2023/at230025.html - CISA「BOD 26-04」
https://www.cisa.gov/news-events/directives/bod-26-04-prioritizing-security-updates-based-risk