正規ルートで調達したUSBメモリほど、疑わなければならない|セキュアエッジ株式会社ー新時代のネットワーク・セキュリティソリューションー
「持ち込み禁止」を掲げていても、脅威は侵入している
テレワークの普及やUSBメモリの利用拡大にともない、外部デバイスを経由したマルウェア感染・情報漏洩のリスクが改めて注目されています。2026年、陸上自衛隊や三重県庁など、私物利用の制限や資産管理を行っていたはずの組織でも、外部記憶媒体を経由したマルウェア検知が相次いで公表されました。正規に管理されたデバイスであっても、なぜ脅威の侵入を防げなかったのでしょうか。
陸上自衛隊:偽装USBメモリによる機密端末への長期接続
2024年4月頃、陸上自衛隊は能登半島地震の災害派遣で物品登録済みのUSBメモリを使用開始。しかし、2025年2月に接続端末で自己増殖型マルウェアが検知され、2026年6月26日に事案が公表されました。感染USBメモリは計6本、調査対象PC約480台のうち50台以上がUSB接続し、半数近くは「クローズ系」システムだったと報道されています。表示容量1TBに対し実容量約240GBの偽装品だったとされ、調達品自体が攻撃経路になり得ることを示しました。
三重県庁:一斉調査で47個からマルウェア検知
三重県庁ではUSBメモリ10,757個を一斉検査し、47個からマルウェアを検知しました。内訳は過去のメールデータに由来する自己増殖型29個(62%)、外部端末からの混入とみられる情報窃取型18個(38%)です。
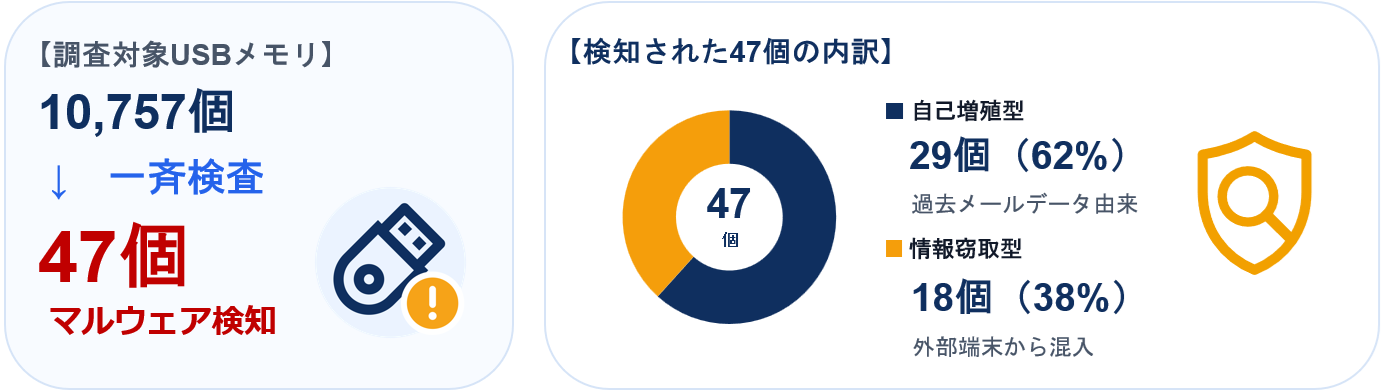
要因はウイルスチェック未徹底や私物USB・外部端末からの混入で、これを受け、三重県庁は保有数の精査・削減に加え、私物USBメモリの利用を全面禁止する対応を取りました。
外部デバイスを悪用する脅威は形を変えて残り続ける
外部デバイスを悪用する攻撃は、手口を変えながら十数年にわたって繰り返されてきました。
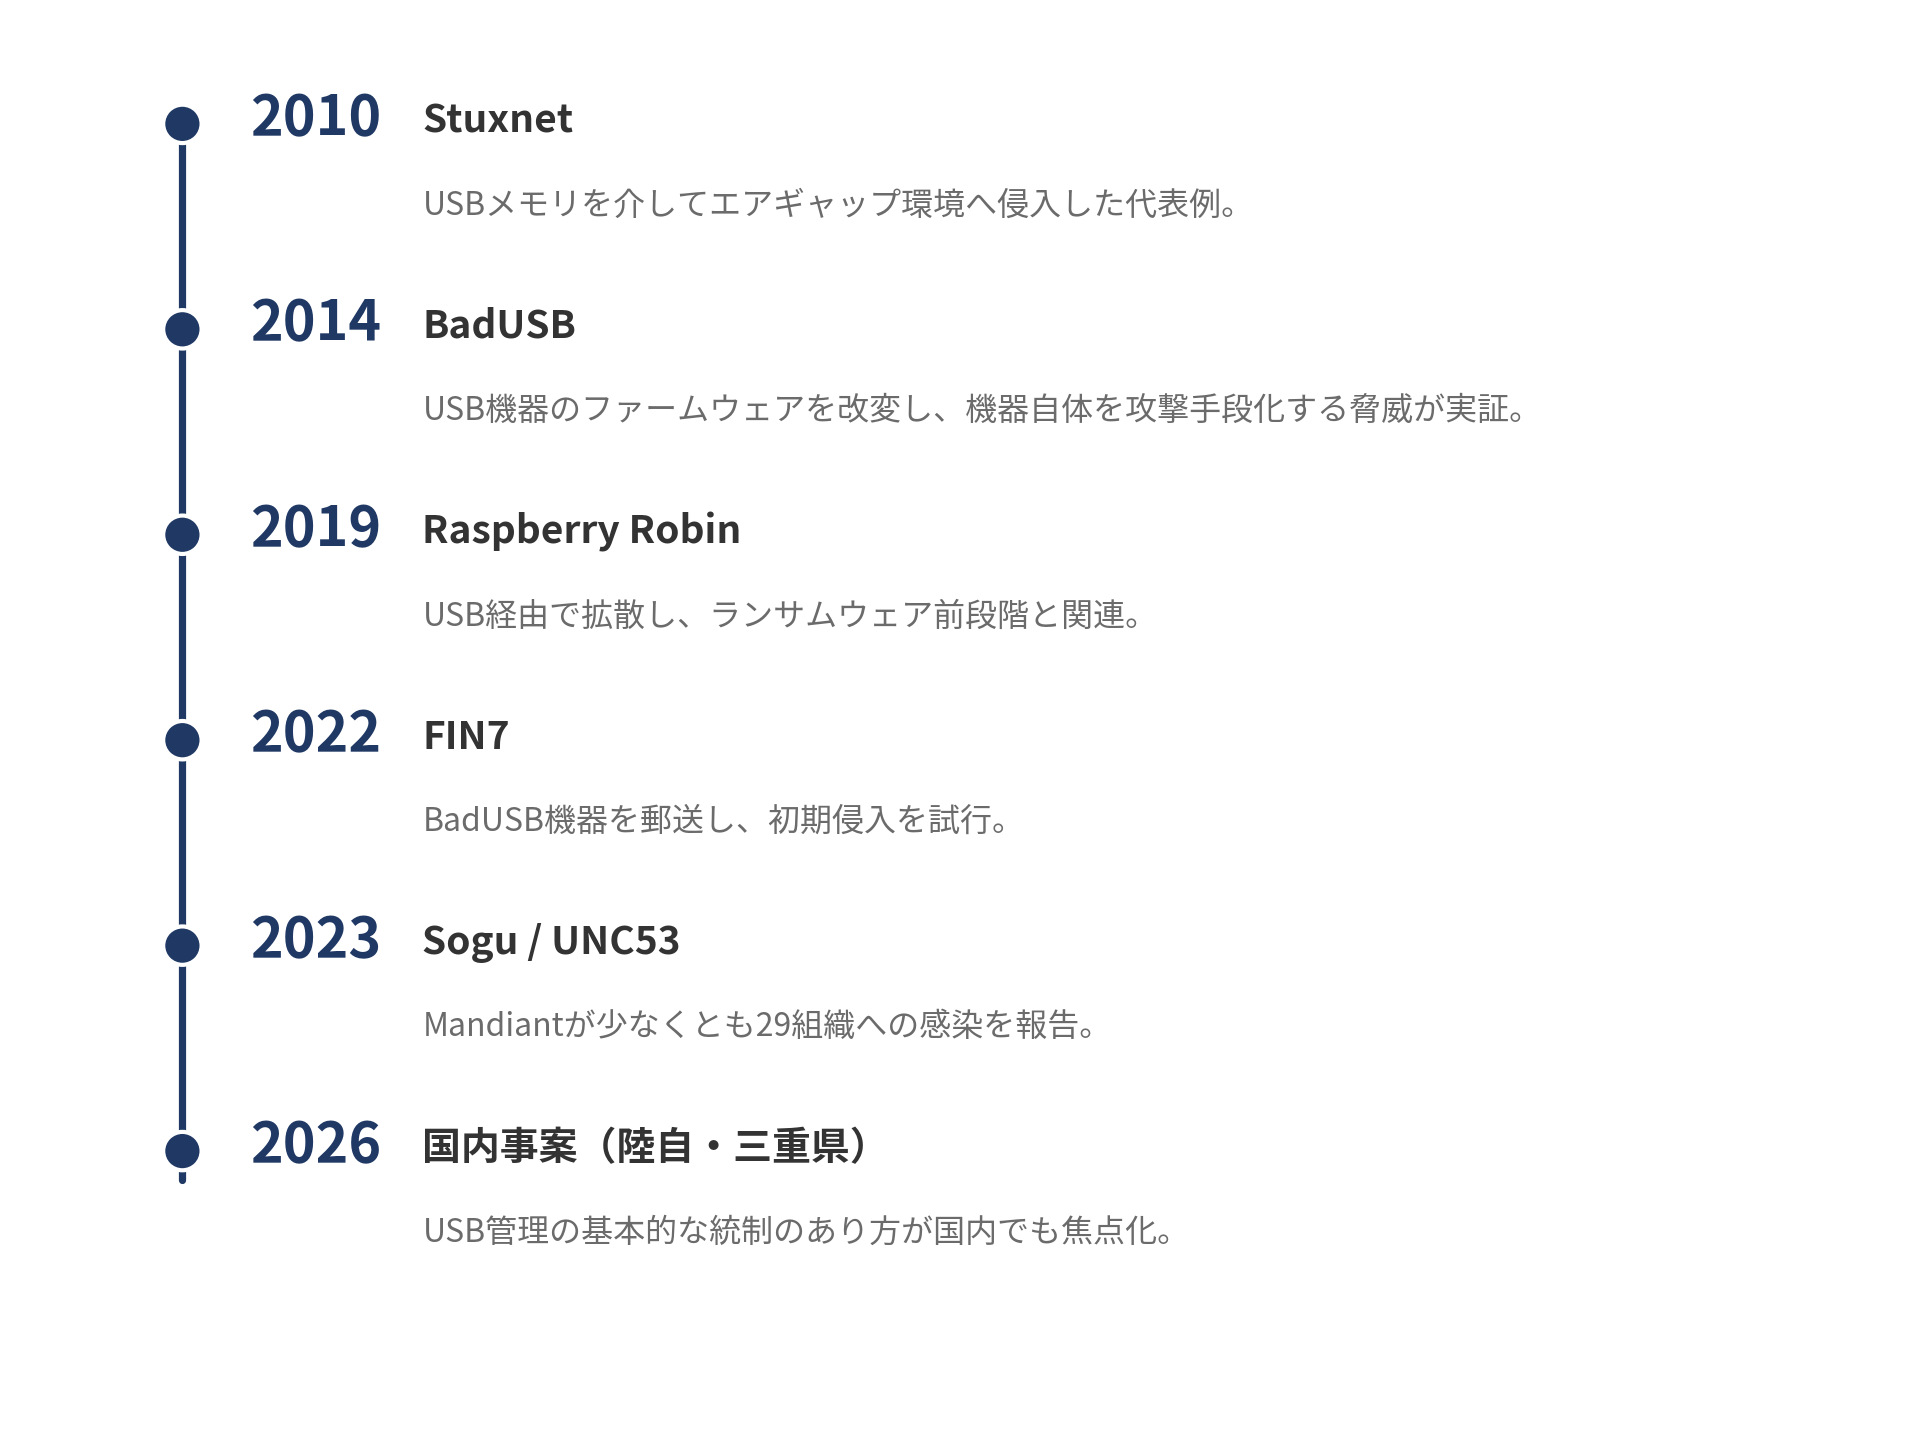
2010年の「Stuxnet」は、USBメモリを介してエアギャップ環境へ侵入した代表例です。2014年の「BadUSB」では、USB機器のファームウェアを改変し、機器自体を攻撃手段化する脅威が実証されました。2019年の「Raspberry Robin」はUSB経由で拡散し、ランサムウェアの前段階と関連づけられています。2022年には「FIN7」がBadUSB機器を郵送して初期侵入を試行し、2023年には「Sogu/UNC53」により、Mandiantが少なくとも29組織への感染を報告しています。そして2026年、陸上自衛隊や三重県庁の事案により、USB管理の基本的な統制のあり方が国内でも焦点となりました。外部デバイスは、閉域環境・現場・調達をまたぐ経路として今も利用され続けています。
外部デバイスはネットワーク境界の防御を迂回する
メールやWebの通信にはメール対策やWebフィルタ、Firewallなどの境界防御が介在しますが、外部デバイスは端末へ直接接続されるため、これらを経由しません。接続後の不審な挙動はEDRで検知できる場合がありますが、デバイスの接続制御やファイルコピーの監視は、デバイス制御やDLPで補完する必要があります。
外部記憶媒体・持ち込みデバイスを悪用した主な攻撃手段
外部記憶媒体を悪用した攻撃は、実行ファイルや細工文書を端末上で実行させる「不正ファイルの実行・感染拡大」、機器をキーボード等として認識させ不正入力を行う「デバイス機能の偽装」、内部利用者が管理外端末へデータを不正コピーする「データの不正持ち出し」の3つに整理できます。
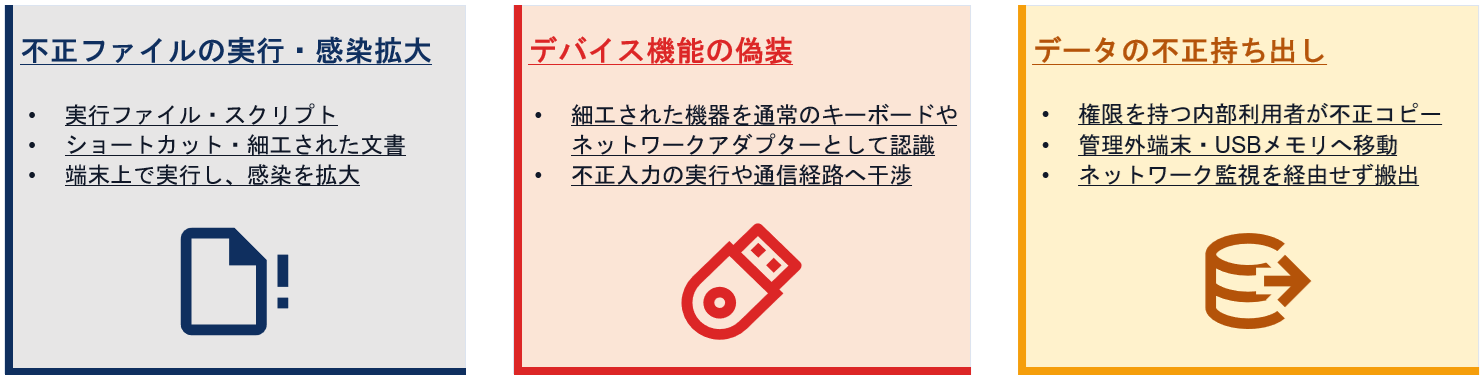
外部デバイスは、マルウェアの実行基盤・不正操作の入力装置・情報の搬出経路として悪用される可能性があります。
対策の全体像
対策は技術面と運用面で整理できます。技術的対策には、未承認デバイスを遮断する「接続制御」(Device Control/MDM)、機密データの移動を監視・遮断する「データ保護・DLP」(DLP/Data Protection)、USBからの不審な挙動を監視する「端末監視」(EDR・XDR/SIEM/SOC・MDR)があります。運用的対策には、受け入れ時のウイルススキャンや資産登録を行う「検査・登録」(マルウェア検査/ITAM・CMDB)、所有者・利用目的の記録や定期棚卸しを行う「資産管理・利用ルール」(ITAM・CMDB/MDM/申請フロー)が含まれます。
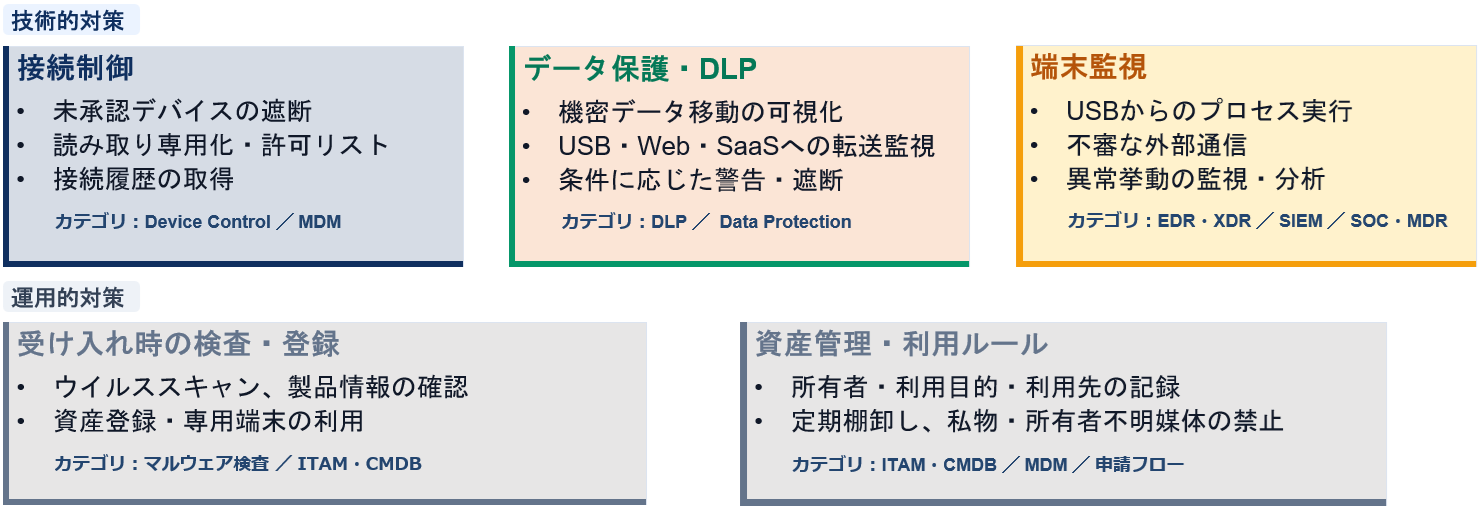
業務上の必要性を残したまま一律禁止すると現場に抜け道が生まれるため、安全な代替手段を用意し、技術と運用の両面から管理することが重要です。
まとめ
高度な対策を導入しても、基本的なデバイス管理に穴が残れば侵入経路は消えません。組織が調達・保有する媒体であっても、調達段階や外部端末への接続でリスクが混入する可能性があり、正規利用・登録済みであることが安全性を保証するわけではありません。まず行うべきは、組織内で使用されている外部デバイスを把握し、接続・利用を管理できる状態にすることです。
当社では、そういった外部デバイスを把握・管理するためのIT資産管理ツールの提供から、監視、運用のアドバイス等のサービスを提供しております。もし、お困りごとがある際はお気軽にセキュアエッジ株式会社にお問い合わせください。
参考
本記事は、主に以下の情報を参考にしています。
- 防衛省「報道発表(2026年6月26日)」
https://www.mod.go.jp/j/press/kisha/2026/0626a.html - 陸上自衛隊「記者会見(2026年6月30日)」
https://www.mod.go.jp/gsdf/news/press-conference/2026/0630/ - ITmedia(@IT)
https://atmarkit.itmedia.co.jp/ait/articles/2606/30/news061.html - piyolog
https://piyolog.hatenadiary.jp/entry/2026/07/08/002522 - 三重県
https://www.pref.mie.lg.jp/TOPICS/m0359600016.htm - ITmedia NEWS
https://www.itmedia.co.jp/news/articles/2607/08/news104.html - JAPAN Security Summit Update
https://japansecuritysummit.org/2026/07/14652/ - Trend Micro
https://www.trendmicro.com/ja_jp/jp-security/26/g/trendnews-20260702-01.html - Microsoft Security Blog「Raspberry Robin」
https://www.microsoft.com/en-us/security/blog/2022/10/27/raspberry-robin-worm-part-of-larger-ecosystem-facilitating-pre-ransomware-activity/ - Wired
https://www.wired.com/story/china-usb-sogu-malware/ - Google Cloud / Mandiant
https://cloud.google.com/blog/topics/threat-intelligence/infected-usb-steal-secrets/ - NIST SP 800-53 Rev.5
https://nvlpubs.nist.gov/nistpubs/SpecialPublications/NIST.SP.800-53r5.pdf - CIS Controls v8.1
https://www.cisecurity.org/controls/cis-controls-navigator - The Record
https://therecord.media/fbi-fin7-hackers-target-us-companies-with-badusb-devices-to-install-ransomware - IPA
https://www.ipa.go.jp/security/anshin/measures/everyday.html